Хоскинсон обвинил Бутерина в нагнетании паники
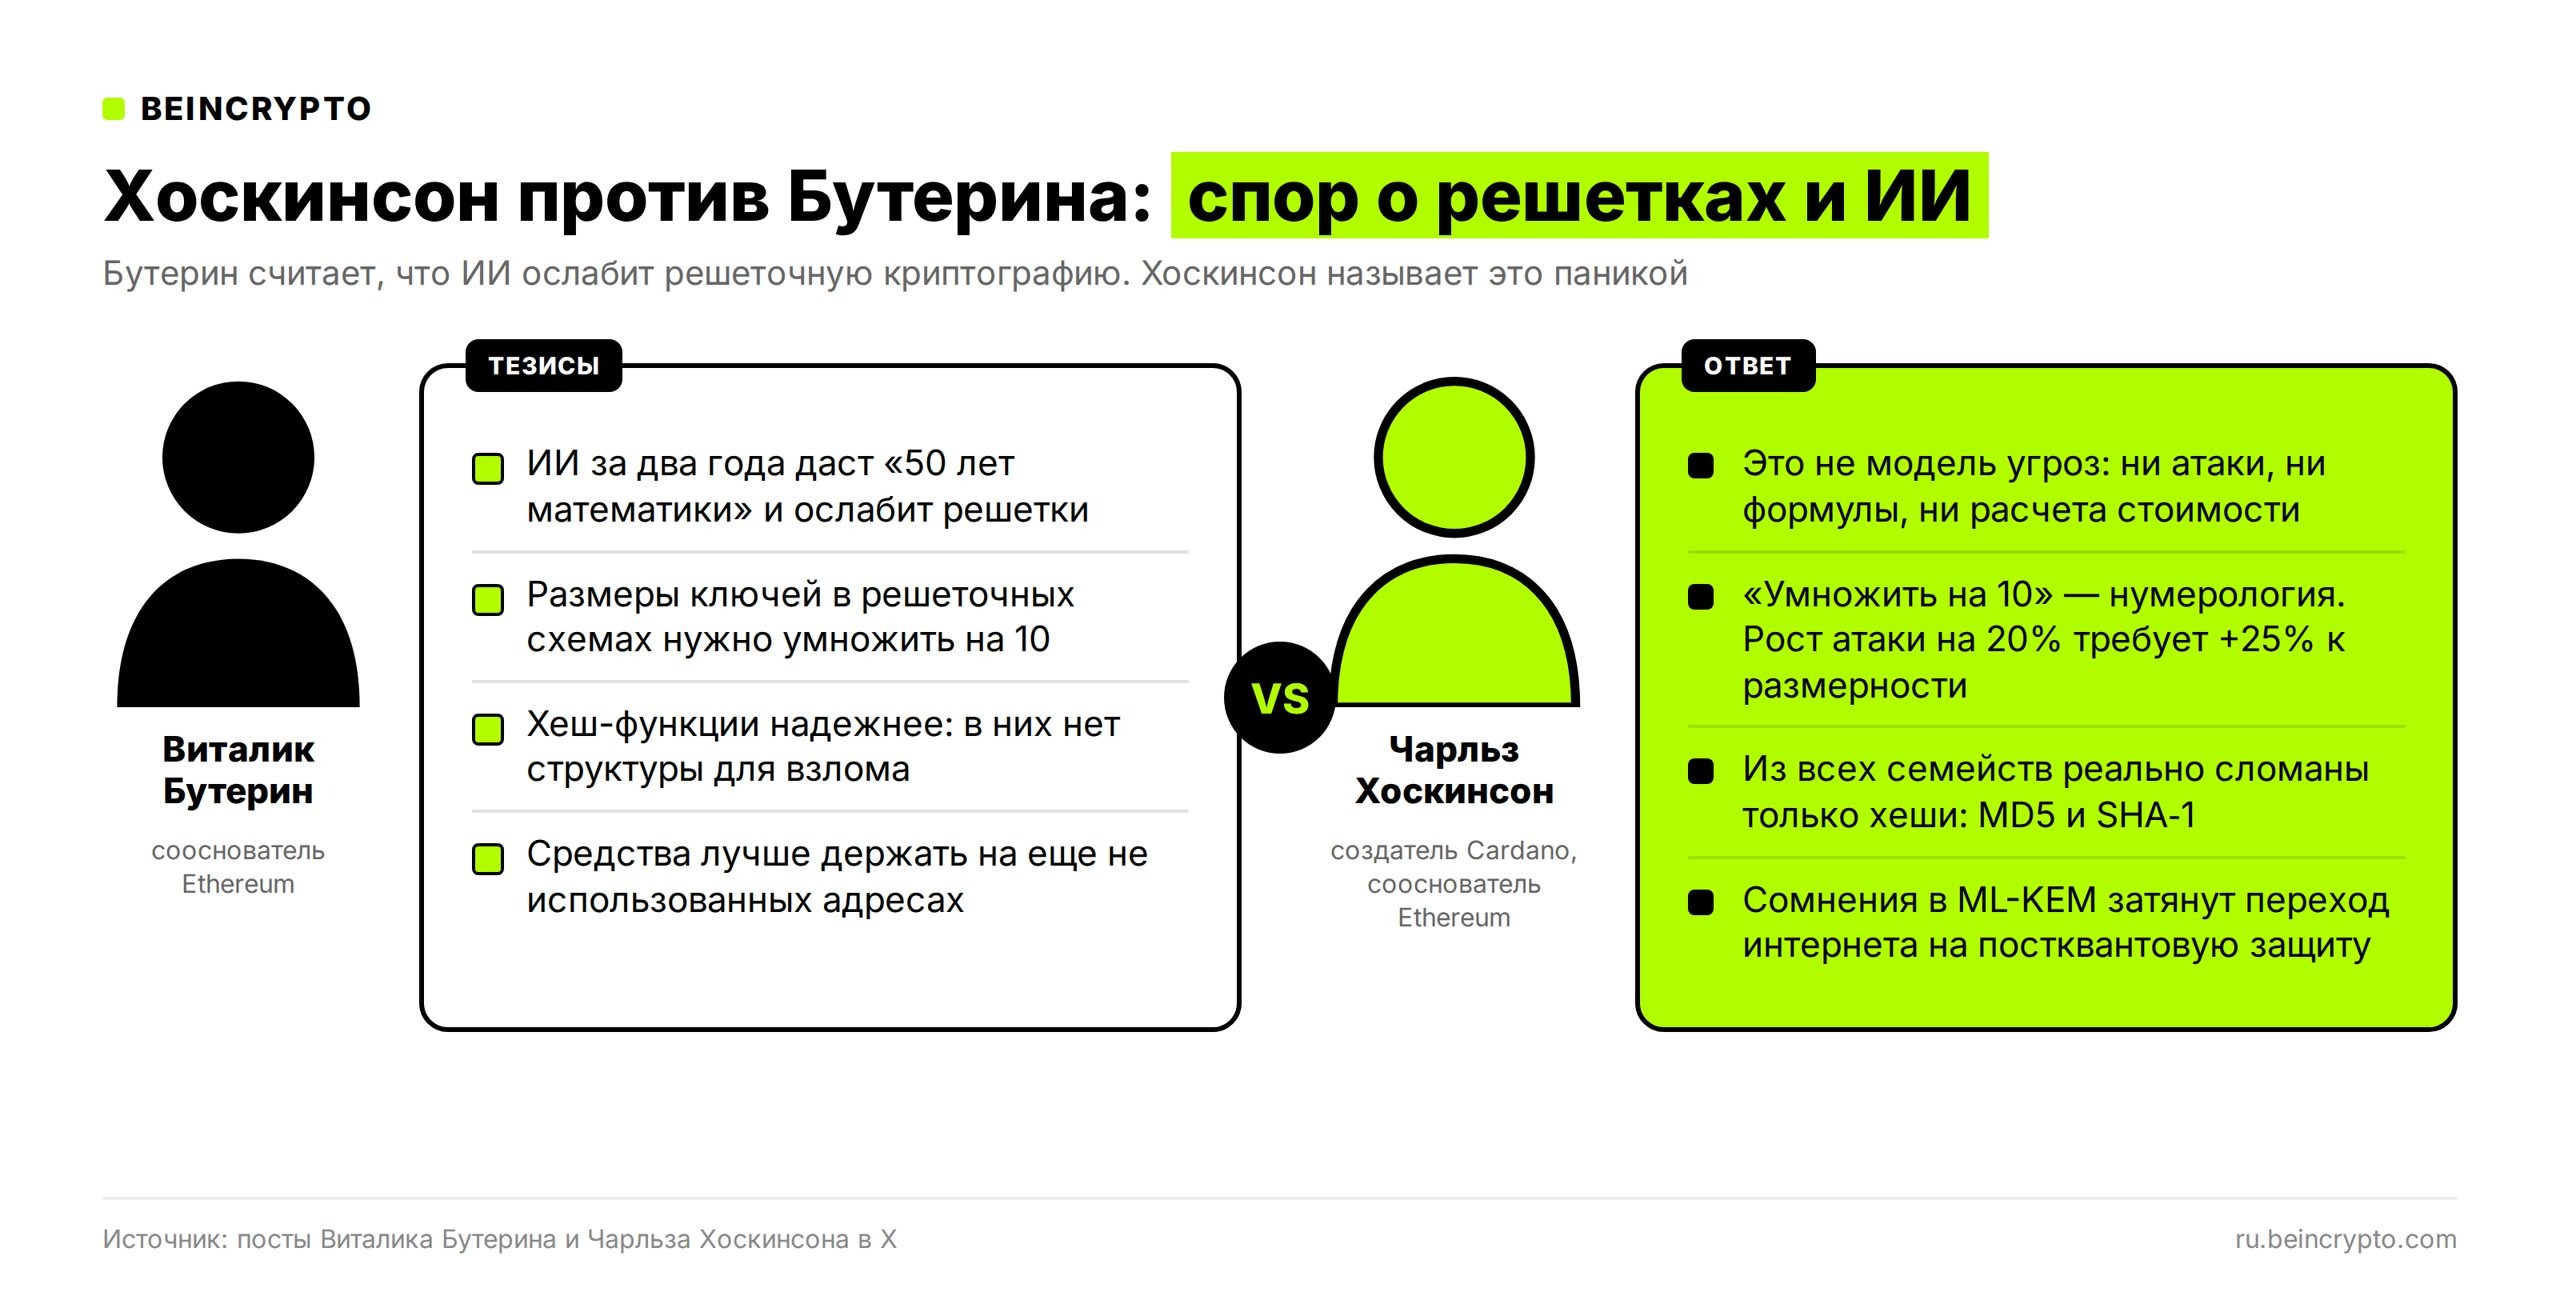
Чарльз Хоскинсон, сооснователь Ethereum и создатель Cardano, обвинил сооснователя Ethereum Виталика Бутерина в том, что тот сеет панику вокруг решеточной криптографии.
Vitalik is now trying to convince everyone that lattices are bad because he is bag-holding too much hash-based crypto research can't back out. The case against lattices is the GNFS story, a.k.a. a hunch about "structure," and a multiplier pulled out of thin air. None of it has… https://t.co/ryeeCwlENo
— Charles Hoskinson (@IOHK_Charles) October 9, 2026
По мнению Хоскинсона, аргументы Бутерина не подкреплены ни конкретной атакой, ни расчетами, а его советы могут навредить защите интернета от квантовых компьютеров.
I don't recommend anyone scramble to move their funds to new wallets today. But we should take the risks to cryptography from AI-accelerated math seriously, and minimize our exposure to not just quantum-vulnerable cryptography, but also potentially AI-vulnerable cryptography.…
— vitalik.eth (@VitalikButerin) October 7, 2026
Что предложил Бутерин
Решеточная криптография — это семейство алгоритмов, устойчивых к квантовым атакам. На ней построены стандарты ML-KEM и ML-DSA, которые уже внедряют браузеры и мессенджеры.
Бутерин написал, что ИИ в ближайшие два года может ускорить математику и ослабить эти схемы. Он дал несколько советов:
Хоскинсон ответил длинным разбором поста, назвав советы Бутерина «нумерологией».
В чем Хоскинсон не согласен с Бутериным
Главная претензия — отсутствие конкретики. По словам Хоскинсона, безопасность строится просто: назвать атаку, посчитать ее стоимость, подобрать параметры. Бутерин ничего из этого не делает. Вместо формулы он предлагает догадку о «структуре» и множитель, взятый с потолка.
Бутерин опирался на историю взлома RSA. За десятилетия математики нашли способ (решето числового поля), который резко упростил эту задачу. Отсюда вопрос: нет ли похожих «скелетов в шкафу» у решеток. Хоскинсон ответил по пунктам:
Отдельно Хоскинсон разобрал тезис, что хеши «задуманы» без структуры. Он напомнил: из всех семейств, которые перечислил Бутерин, реально сломанные алгоритмы есть только у хешей. Это MD5 и SHA-1. А хеш-дорожная карта Ethereum опирается на Poseidon и Poseidon2 — хеши, специально построенные так, чтобы их легко описать алгебраически. Хоскинсон считает их самыми «структурными» хешами в истории. Ethereum Foundation даже платит вознаграждение за попытки их взломать. Если ИИ и научится ломать структуру, Poseidon падет раньше решеток.
Почему совет Виталика может быть опасным
Хоскинсон подчеркнул, что речь не только о блокчейнах. Бутерин сам признает, что без публичной криптографии не обойтись. При этом он советует операторам TLS, Tor, VPN и мессенджеров «стать параноидальнее» в отношении ML-KEM — единственного постквантового алгоритма, который уже реально работает. Хоскинсон видит в этом вред:
Совет пересылать зашифрованные заметки через третью сторону Хоскинсон тоже отверг. Чтобы написать незнакомому человеку, все равно нужна публичная криптография. А посредник будет видеть метаданные и сможет блокировать сообщения.
Он также разобрал арифметически множитель. Стоимость атак на решетки растет экспоненциально от одного параметра. Если атаку улучшить на 20%, размерность придется поднять примерно на четверть, а не в десять раз. Если же случится принципиальный прорыв, не спасет никакой множитель. К тому же байты вообще не измеряют безопасность: увеличение одного параметра при фиксированном другом может сделать схему даже слабее.
Идею «50 лет математики за два года» Хоскинсон назвал не моделью угроз, а утверждением, которое нельзя проверить. Любой год без взлома — это просто «еще не». К тому же оно бьет по хешам не слабее, чем по решеткам. У отрасли, напомнил он, уже есть механизм проверки громких заявлений. В 2024 году препринт с квантовым алгоритмом против LWE опровергли за десять дней. Схемы Rainbow и SIKE сломали на ноутбуках в ходе конкурса NIST — той же экспертизы, которую решетки прошли.
Хеш-подписи вроде XMSS Хоскинсон считает полезными, но ограниченными. С ними нельзя делать то, что умеют эллиптические кривые. В конце он упрекнул Бутерина в том, что его посты регулярно уводят инженеров от важных исследований, а потом отрасль годами возвращается к ним. Так было с Plasma, Ethereum 2.0 и Casper. Теперь, по его словам, очередь решеток.
Share this content:


Отправить комментарий